นักพัฒนาซอฟต์แวร์ที่ใช้ประโยชน์จาก Vertex AI ซึ่งเป็นแพลตฟอร์ม AI ที่ครอบคลุมของ Google Cloud สำหรับการสร้างแอปพลิเคชันที่ล้ำสมัย กำลังกระตุ้นให้ทีมไอทีปรับปรุงมาตรการรักษาความปลอดภัยของโครงสร้างพื้นฐานคลาวด์ เพื่อให้สอดคล้องกับกรอบแนวทางปฏิบัติเพื่อความปลอดภัยของ AI (Secure AI Framework หรือ SAIF) ที่ได้แนะนำไปก่อนหน้านี้ เรามุ่งมั่นที่จะแบ่งปันกลยุทธ์และเครื่องมือที่มีประสิทธิภาพซึ่งลูกค้าสามารถนำไปใช้เพื่อปกป้องโมเดล ผลิตภัณฑ์ และเทคโนโลยี AI ได้
Google สนับสนุนให้เริ่มต้นเส้นทางการรักษาความปลอดภัยด้วยบริการนโยบายองค์กร (Organization Policy Service) ของ Google Cloud ซึ่งจะกำหนดข้อจำกัดในการกำหนดค่าทรัพยากรคลาวด์ รวมถึงนโยบายเฉพาะของ Vertex AI เพื่อให้มั่นใจว่านักพัฒนาจะปฏิบัติตามแนวทางป้องกันที่กำหนดไว้จากส่วนกลาง
ด้วยการเพิ่มประสิทธิภาพการทำงานร่วมกับ Security Command Center Premium ซึ่งเป็นโซลูชันการจัดการความปลอดภัยและความเสี่ยงแบบบูรณาการของ Google สำหรับ Google Cloud ในขณะนี้ได้ผสานรวมเข้ากับนโยบายองค์กรเพื่อตรวจจับการเปลี่ยนแปลงนโยบายและการกำหนดค่าทรัพยากร AI ที่อาจเพิ่มความเสี่ยงให้กับคลาวด์ได้ในเวลาใกล้เคียงเรียลไทม์ ฟีเจอร์ขั้นสูงเหล่านี้ของ Security Command Center พร้อมใช้งานแล้วเพื่อเสริมความแข็งแกร่งให้กับมาตรการรักษาความปลอดภัยของคุณ
การรักษาความปลอดภัยให้กับแอปพลิเคชัน Vertex AI ผ่านมาตรการเชิงรุกและเชิงรับ
ด้วยการผสานรวมเข้ากับโครงสร้างพื้นฐานของ Google Cloud อย่างราบรื่น Security Command Center จะช่วยให้สามารถมองเห็นเวิร์กโหลดและแอปพลิเคชัน AI ได้แบบเรียลไทม์ ช่วยลดความจำเป็นในการใช้สแนปชอตที่ล้าสมัยซึ่งอาจทำให้ความปลอดภัยลดลง การมองเห็นนี้มีความสำคัญอย่างยิ่ง เนื่องจากคุณไม่สามารถปกป้องสิ่งที่คุณมองไม่เห็นได้
เมื่อระบุได้แล้ว Security Command Center จะใช้ประโยชน์จากความเข้าใจอย่างลึกซึ้งเกี่ยวกับสถาปัตยกรรม Vertex AI และการดำเนินงานด้านบริการ เพื่อเสนอการควบคุมความปลอดภัย (posture controls) ที่ปรับแต่งให้เหมาะสมกับเวิร์กโหลดของ Vertex AI โดยเฉพาะ
ต่างจากเครื่องมือรักษาความปลอดภัยบนคลาวด์แบบดั้งเดิมที่มองว่าแอปพลิเคชัน AI เป็นเพียงเวิร์กโหลดทั่วไป ฟีเจอร์ล่าสุดของ Security Command Center มาพร้อมกับการควบคุมความปลอดภัยที่กำหนดค่าไว้ล่วงหน้า ซึ่งสามารถนำไปใช้ได้ง่ายๆ เพียงแค่คลิกเดียว โดยจะตรวจสอบการกำหนดค่าทรัพยากร Vertex AI อย่างต่อเนื่องเพื่อหาการเบี่ยงเบนจากนโยบายความปลอดภัย พร้อมแจ้งเตือนโดยอัตโนมัติเมื่อการตั้งค่าโครงสร้างพื้นฐาน AI หลักเริ่มออกนอกแนวทางปฏิบัติที่ดีที่สุด เช่น:
การอนุญาตให้เข้าถึงโน้ตบุ๊ก Vertex AI Workbench ที่สร้างขึ้นใหม่ผ่านที่อยู่ IP สาธารณะ
การเปิดใช้งานการดาวน์โหลดไฟล์บนอินสแตนซ์ Workbench
การแก้ไขสิทธิ์การเข้าถึงเวิร์กโหลดของ Vertex AI
แนวทางเชิงรุกนี้ เมื่อรวมกับความสามารถในการตรวจจับแบบเรียลไทม์ จะช่วยให้มั่นใจได้ถึงโซลูชันการรักษาความปลอดภัยที่ครอบคลุมสำหรับเวิร์กโหลด AI ภายในแพลตฟอร์มเดียว นอกจากนี้ ผลการตรวจพบด้านความปลอดภัยที่สำคัญซึ่งเกี่ยวข้องกับการใช้งาน Vertex AI จะแสดงอย่างเด่นชัดใน UI ของ Security Command Center ช่วยให้ทีมรักษาความปลอดภัยสามารถตรวจสอบสถานะความเสี่ยงได้อย่างมีประสิทธิภาพ
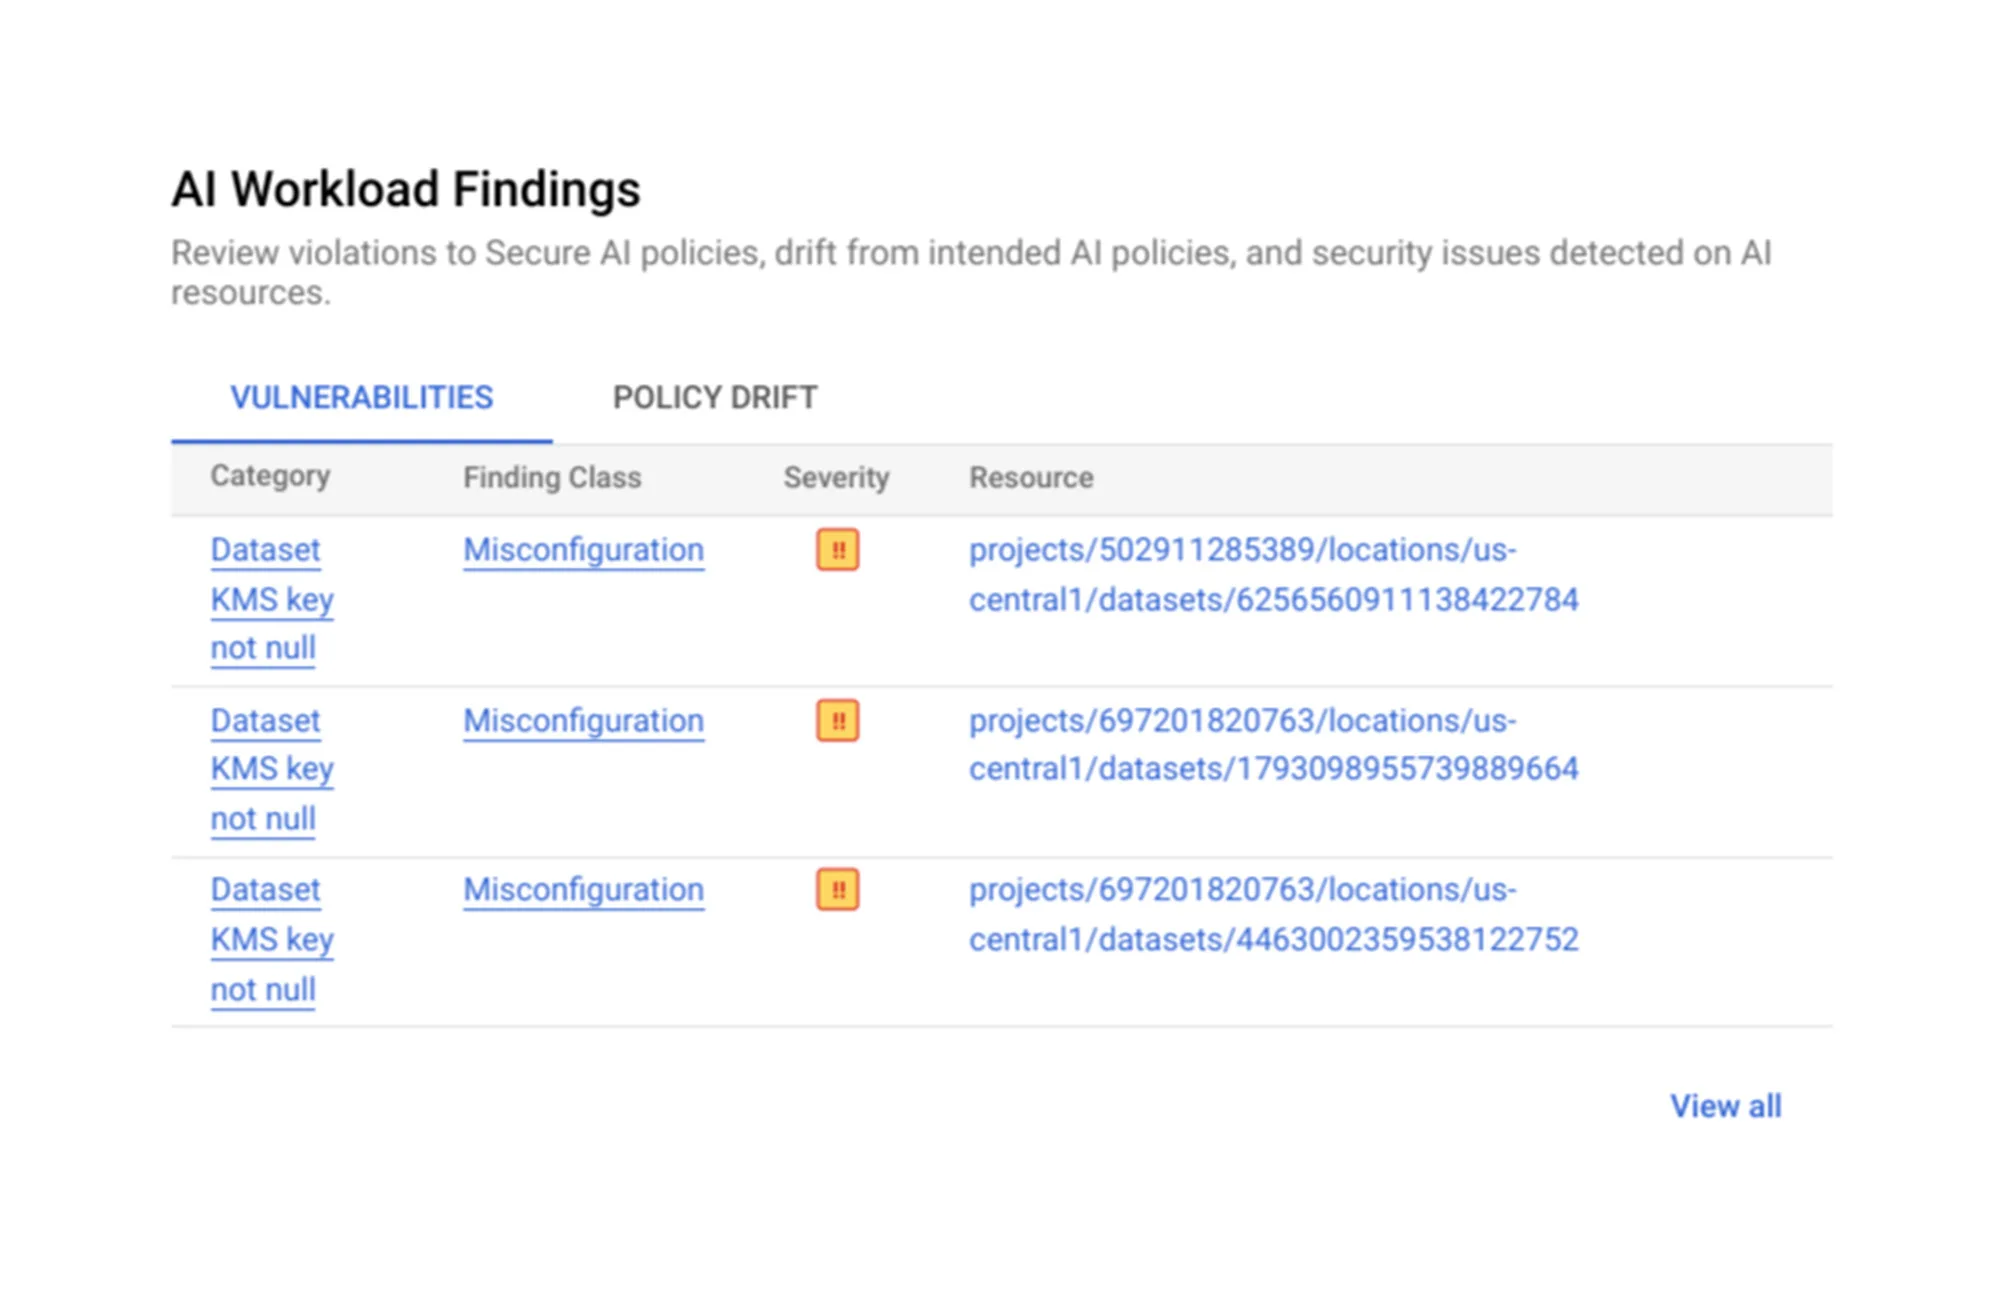
ไฮไลท์ผลการตรวจพบด้านความปลอดภัยของ Vertex AI ใน Security Command Center
การตอบสนองต่อเหตุการณ์ด้านความปลอดภัยของ Vertex AI
เมื่อตรวจพบว่าเวิร์กโหลดของ Vertex AI มีการละเมิดพารามิเตอร์ความปลอดภัยที่กำหนดไว้ Security Command Center จะใช้เครื่องมือวิเคราะห์ความเสี่ยงที่มีอยู่เพื่อประเมินสถานการณ์และเสนอแนวทางแก้ไข ซึ่งรวมถึงการจำลองเส้นทางการโจมตีเพื่อจำลองวิธีที่ผู้ไม่ประสงค์ดีอาจแทรกซึมและทำให้เวิร์กโหลดของ Vertex AI เสียหาย
การแสดงภาพเส้นทางที่อาจเกิดการโจมตีในระบบป้องกันคลาวด์ จะช่วยให้ทีมรักษาความปลอดภัยสามารถระบุจุดอ่อนที่อาจนำไปสู่การเข้าถึงสินทรัพย์ที่สำคัญโดยไม่ได้รับอนุญาต นอกจากนี้ ระบบยังมีคะแนนความเสี่ยงจากการถูกโจมตี (attack exposure score) เพื่อจัดลำดับความสำคัญและปรับปรุงกระบวนการแก้ไขให้มีประสิทธิภาพยิ่งขึ้น
นอกจากนี้ Security Command Center ยังจัดทำรายงานโดยละเอียดที่แสดงสถานะความปลอดภัยของเวิร์กโหลด Vertex AI ซึ่งรายงานเหล่านี้สามารถปรับแต่งตามโฟลเดอร์ โปรเจกต์ หรือสินทรัพย์เฉพาะ เพื่ออำนวยความสะดวกในการแชร์ข้อมูลกับทีมแอปพลิเคชันหรือทีม devsec ที่เกี่ยวข้องได้อย่างราบรื่น
การควบคุมความปลอดภัย (posture controls) สำหรับมาตรฐานการปฏิบัติตามข้อกำหนดทั่วไป
ยิ่งไปกว่านั้น Security Command Center ยังมีชุดนโยบายที่กำหนดค่าไว้ล่วงหน้าสำหรับมาตรฐานการปฏิบัติตามข้อกำหนดที่นอกเหนือไปจากการปกป้องเวิร์กโหลด AI เพื่อรองรับแอปพลิเคชันคลาวด์ที่หลากหลาย โดยการควบคุมการตรวจจับเหล่านี้สอดคล้องกับโปรโตคอลมาตรฐานอุตสาหกรรม ได้แก่:
CIS 2.0
CIS Kubernetes Benchmark v1.5.1
NIST SP 800-53
ISO 27001
PCI DSS
เริ่มต้นด้วยการพูดคุย 30 นาที
ปรึกษาขอบเขตงานฟรี 30 นาที
ผู้ที่คุยสายกับคุณคือวิศวกร ไม่ใช่ตัวแทนฝ่ายขาย
ตอบกลับเฉลี่ย: ต่ำกว่า 4 ชั่วโมง ในวันทำการ