เพื่อก้าวข้ามความท้าทายด้านความปลอดภัยอย่างต่อเนื่องและเป็นปัญหาพื้นฐาน เช่น ภัยคุกคามที่เพิ่มขึ้นเรื่อย ๆ ความพยายามอย่างเหน็ดเหนื่อยของทีมรักษาความปลอดภัยเพื่อให้ได้ผลลัพธ์ที่ต้องการ และการขาดแคลนผู้เชี่ยวชาญด้านความปลอดภัยที่มีทักษะ Google Cloud มุ่งมั่นที่จะมอบโซลูชันที่มีประสิทธิภาพ ด้วยการควบคุมพลังของ Duet AI และการใช้มาตรการเชิงนวัตกรรมในการดำเนินการด้านความปลอดภัยและแพลตฟอร์มคลาวด์ Google Cloud มุ่งหวังที่จะเพิ่มพลังให้กับการรักษาความปลอดภัยและนำการปรับปรุงครั้งสำคัญมาสู่การใช้งาน
การจัดการกับปัญหาความปลอดภัยที่เร่งด่วนที่สุดด้วย AI
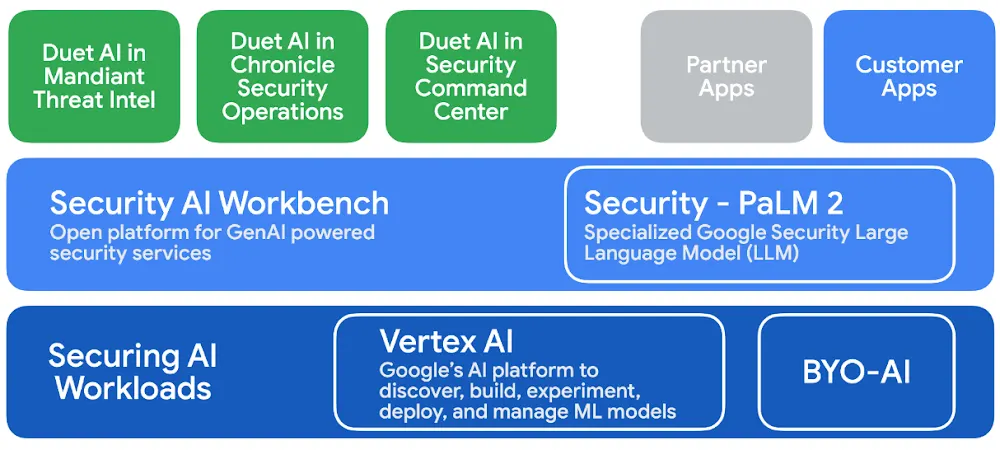
ด้วยแนวทางที่ครอบคลุม Google มุ่งมั่นที่จะรักษาความปลอดภัยให้กับ AI และใช้ประโยชน์จากพลังของมันเพื่อปรับปรุงผลิตภัณฑ์ด้านความปลอดภัย ซึ่งรวมถึงการควบคุมมาตรการ การกำกับดูแล และการปฏิบัติตามข้อกำหนดสำหรับเวิร์กโหลด AI ใน Vertex AI และโซลูชันอื่น ๆ ที่ลูกค้าติดตั้งใช้งานบน Google Cloud หัวใจสำคัญของความคิดริเริ่มนี้คือ Google Cloud Security AI Workbench แพลตฟอร์มเอนกประสงค์ที่ขับเคลื่อนด้วยโมเดลความปลอดภัยพื้นฐานระดับแนวหน้าอย่าง Sec-PaLM 2 โดยแพลตฟอร์มนี้จะช่วยเพิ่มศักยภาพให้กับแอปพลิเคชันของตนเอง ตลอดจนแอปพลิเคชันของพาร์ทเนอร์และลูกค้าด้วยความสามารถที่ขับเคลื่อนโดย AI
ยกระดับความปลอดภัยด้วย Duet AI
เพื่อยกระดับความสามารถด้าน AI ของตน Google ได้เปิดตัว Duet AI ใน Google Cloud ซึ่งทำหน้าที่เป็นผู้ช่วยทำงานร่วมกันด้าน AI ของ Google โดยให้ความช่วยเหลือที่ขับเคลื่อนด้วยเจเนอเรทีฟ AI แก่ผู้ดูแลความปลอดภัยคลาวด์ทุกที่ทุกเวลาที่ต้องการ การเพิ่ม Duet AI นี้ได้รับการผสานรวมเข้ากับผลิตภัณฑ์ที่สำคัญ 3 รายการสำหรับผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์โดยเฉพาะ
Duet AI ใน Mandiant Threat Intelligence ช่วยให้องค์กรต่าง ๆ สามารถค้นพบยุทธวิธี เทคนิค และขั้นตอน (TTP) ที่ผู้ประสงค์ร้ายใช้ได้อย่างง่ายดาย ด้วยการสรุปข้อมูลภัยคุกคามที่ทันสมัยให้อยู่ในรูปแบบที่ใช้งานง่าย ทีมรักษาความปลอดภัยจะได้รับข้อมูลเชิงลึกอย่างรวดเร็วเกี่ยวกับรายงานคู่ต่อสู้ของ Google ภัยคุกคามล่าสุดที่มุ่งเป้าไปที่องค์กรของตน และกลยุทธ์ข้อมูลภัยคุกคามที่สามารถนำไปปฏิบัติได้จริงทั่วทั้งองค์กร
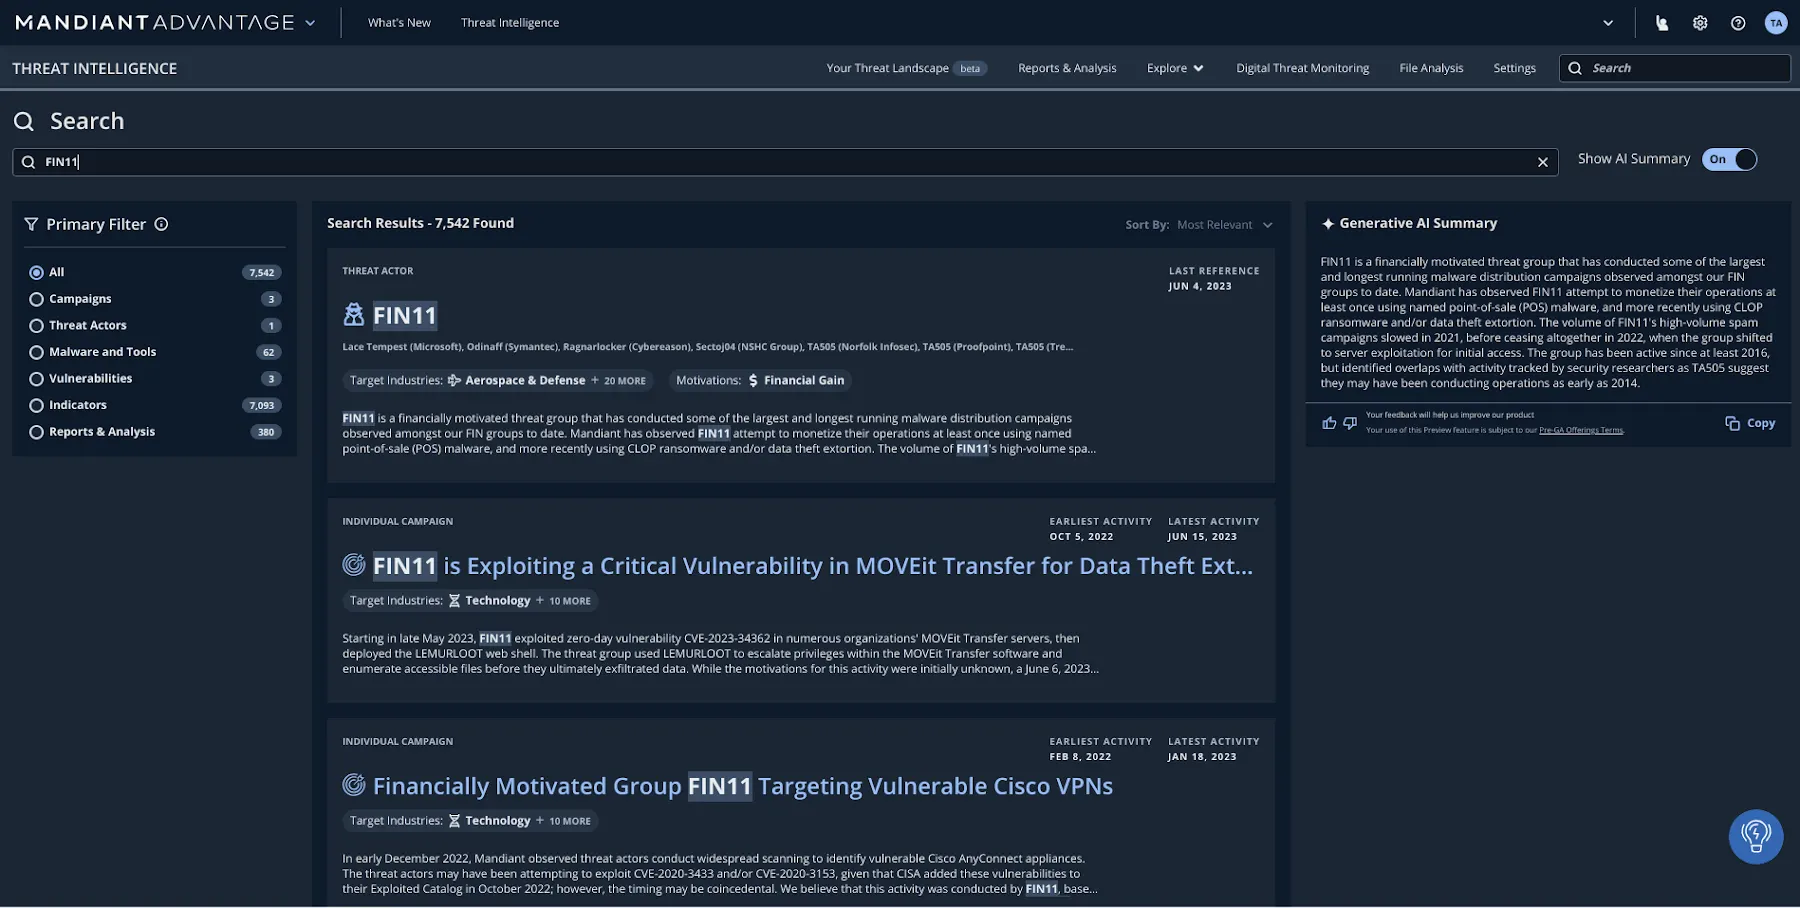
Duet AI ใน Mandiant Threat Intelligence ช่วยสรุปการวิจัยภัยคุกคาม
Duet AI ที่ผสานรวมเข้ากับ Chronicle Security Operations ปฏิวัติวิธีที่ผู้ดูแลระบบความปลอดภัยทางไซเบอร์ใช้ตรวจจับ ตรวจสอบ และตอบสนองต่อภัยคุกคาม ด้วยการทำให้การค้นหา การวิเคราะห์ข้อมูลที่ซับซ้อน และวิศวกรรมการตรวจจับภัยคุกคามทำได้ง่ายขึ้น Duet AI จะช่วยลดภาระให้กับผู้ดูแลระบบและเพิ่มประสิทธิภาพการทำงานให้ดียิ่งขึ้น ด้วย Duet AI ระบบ Chronicle จะสรุปเคสที่กำลังดำเนินอยู่ให้อย่างกระชับโดยอัตโนมัติ ให้บริบทและแนวทางเกี่ยวกับภัยคุกคามที่สำคัญ และแนะนำกลยุทธ์การตอบสนองที่นำไปปฏิบัติได้จริง นอกจากนี้ Duet AI ยังช่วยขับเคลื่อนฟีเจอร์การค้นหาด้วยภาษาธรรมชาติที่เป็นนวัตกรรมใหม่ของ Chronicle ช่วยให้ผู้ดูแลระบบสามารถถามคำถามในภาษาที่ใช้ในชีวิตประจำวัน และรับผลลัพธ์การค้นหาที่ละเอียดและปรับปรุงตามคำถามของตนเองได้
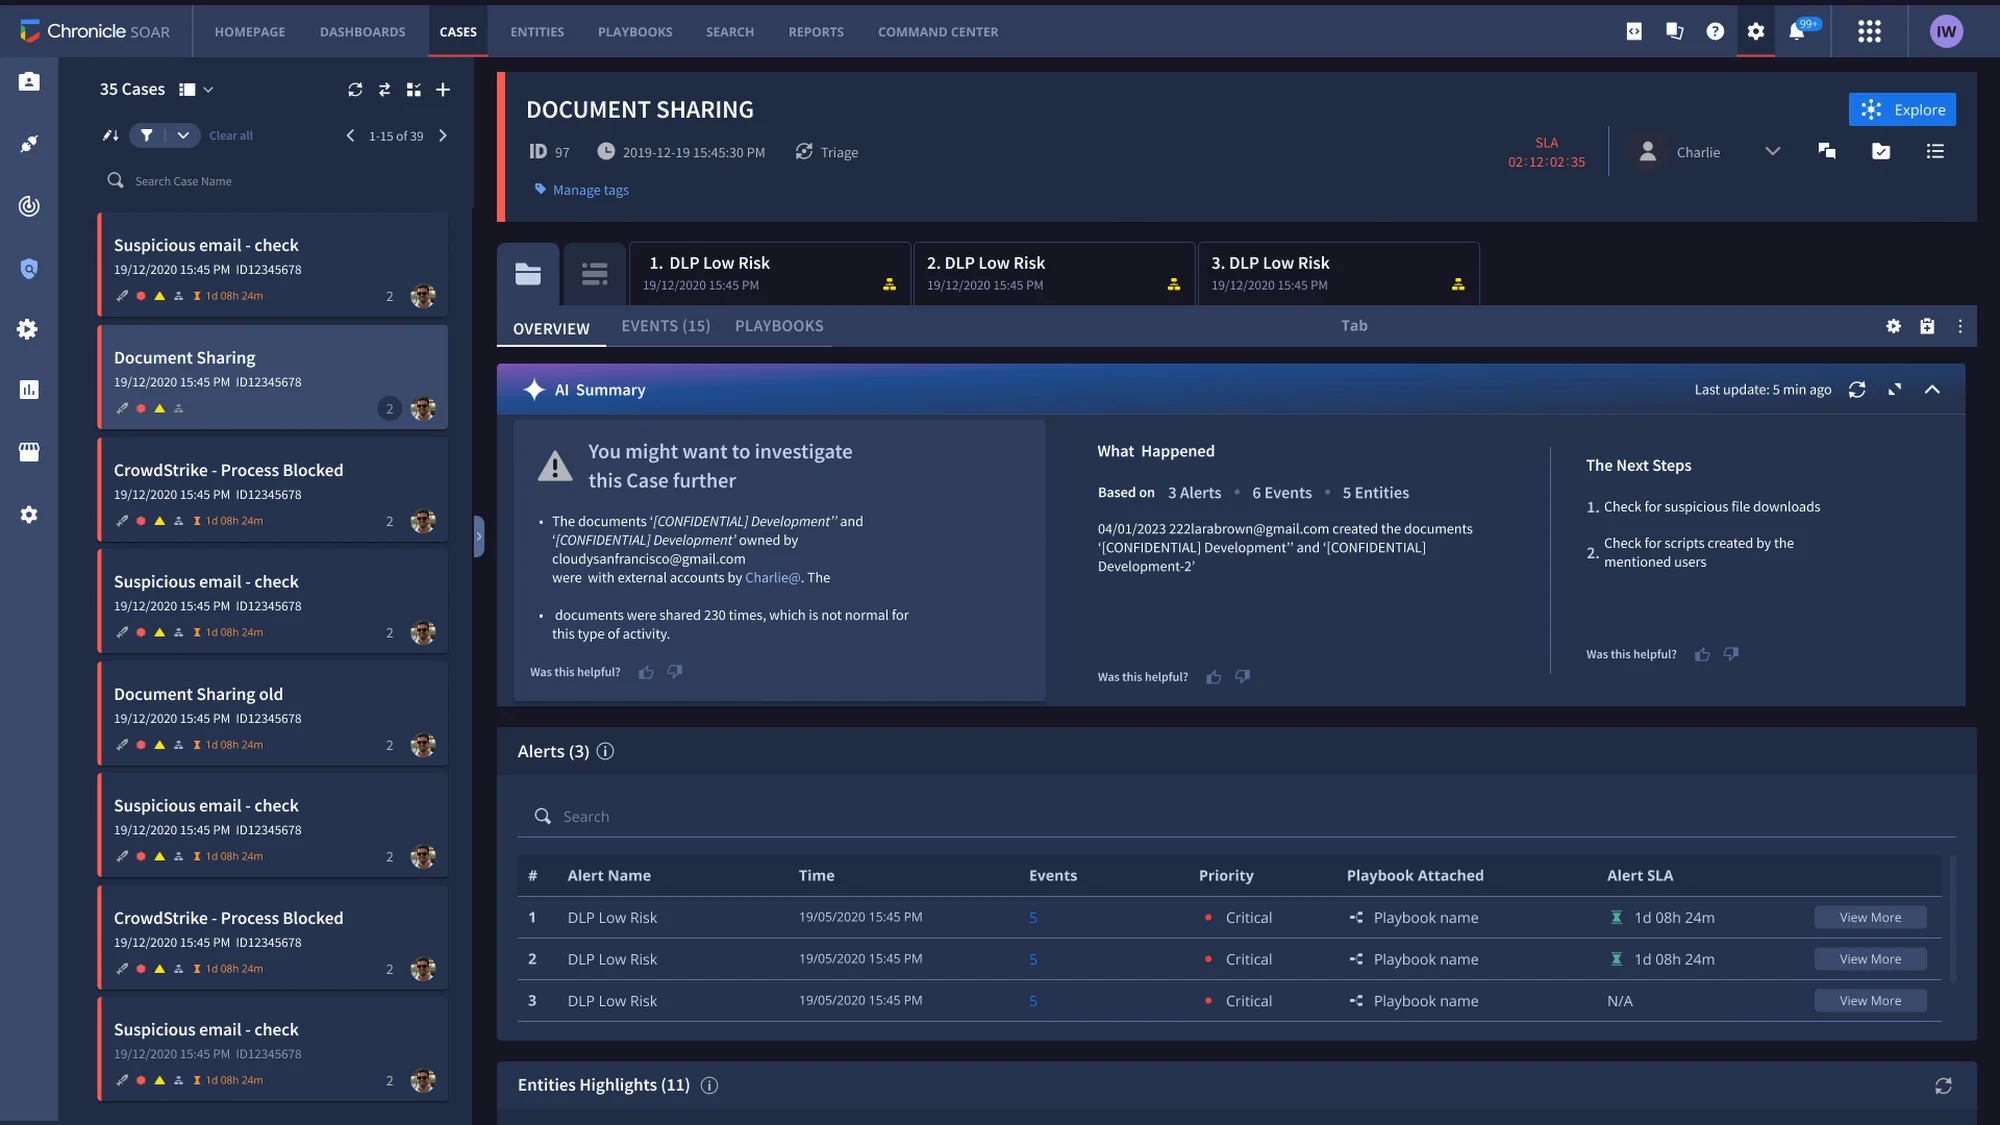
Duet AI ใน Chronicle Security Operations ช่วยสรุปเคสและแนะนำขั้นตอนต่อไป
ด้วย Duet AI ที่ผสานรวมเข้ากับ Security Command Center ทีมงานสามารถก้าวนำหน้าผู้ประสงค์ร้ายในเชิงรุกโดยการวิเคราะห์ข้อค้นพบด้านความปลอดภัยและระบุเส้นทางการโจมตีที่อาจเกิดขึ้นได้ทันที ความสามารถขั้นสูงเหล่านี้ช่วยลดความซับซ้อนของปัญหา ทำให้ผู้ที่ไม่ใช่ผู้เชี่ยวชาญสามารถปกป้ององค์กรของตนได้อย่างมีประสิทธิภาพ ด้วยการสรุปความรุนแรงของภัยคุกคาม ผลกระทบ และการแก้ไขที่แนะนำอย่างกระชับ Duet AI ใน Security Command Center จะช่วยให้มั่นใจได้ว่าจะไม่มีข้อค้นพบที่สำคัญใด ๆ ถูกมองข้าม ลดภาระของทีมรักษาความปลอดภัย และปรับปรุงมาตรการรักษาความปลอดภัยโดยรวม
Duet AI ใน Security Command Center อธิบายการจำลองเส้นทางการโจมตี
เดินทางต่อเพื่อความปลอดภัยที่ดียิ่งขึ้นด้วย Google Cloud
Google Cloud รวบรวมข้อมูลภัยคุกคามแนวหน้าและความเชี่ยวชาญ แพลตฟอร์ม SecOps ที่ทันสมัย และรากฐานคลาวด์ที่เชื่อถือได้ ซึ่งทั้งหมดนี้ได้รับการเสริมประสิทธิภาพด้วยพลังของเจเนอเรทีฟ AI เพื่อช่วยขับเคลื่อนผลลัพธ์ด้านความปลอดภัยที่คุณต้องการบรรลุ
สำหรับข้อมูลเชิงลึกเกี่ยวกับการรักษาความปลอดภัยให้กับ AI และ Secure AI Framework ของ Google โปรดพูดคุยกับที่ปรึกษาด้านความปลอดภัยของเรา
สำหรับข้อมูลเชิงลึกเพิ่มเติมเกี่ยวกับ Security Center โปรดอ่านบล็อกล่าสุดของเรา
เริ่มต้นด้วยการพูดคุย 30 นาที
ปรึกษาขอบเขตงานฟรี 30 นาที
ผู้ที่คุยสายกับคุณคือวิศวกร ไม่ใช่ตัวแทนฝ่ายขาย
ตอบกลับเฉลี่ย: ต่ำกว่า 4 ชั่วโมง ในวันทำการ