ปกป้องตัวคุณเองจากภัยคุกคามการลักลอบขุดเหรียญคริปโต (Cryptomining) ด้วย Security Command Center

เมื่อเร็วๆ นี้ เราพบว่ามีลูกค้าและกลุ่มเป้าหมายจำนวนมากขึ้นเรื่อยๆ ตกเป็นเป้าหมายของการโจมตีเพื่อขุดเหรียญคริปโต (cryptomining) ปัญหานี้กำลังเพิ่มขึ้นอย่างมีนัยสำคัญเมื่อองค์กรต่างๆ เปลี่ยนผ่านไปสู่คลาวด์ และสถาปัตยกรรมที่ใช้ VM ยังคงเป็นสถาปัตยกรรมหลักในเวิร์กโหลดที่เน้นการประมวลผล เพื่อเพิ่มความปลอดภัยให้กับสภาพแวดล้อมเหล่านี้ เรายินดีที่จะแนะนำฟีเจอร์การตรวจจับภัยคุกคามใน Security Command Center (SCC) นั่นคือ Virtual Machine Threat Detection (VMTD) โดย VMTD เป็นความสามารถในการตรวจจับระดับบุกเบิกที่นำเสนอโดยผู้ให้บริการคลาวด์รายใหญ่ ซึ่งให้การสแกนหน่วยความจำแบบไม่ใช้เอเจนต์ (agentless) เพื่อระบุภัยคุกคาม เช่น มัลแวร์ขุดเหรียญคริปโตภายในเวอร์ชวลแมชชีนของคุณบน Google Cloud
ความสามารถในการขยายขนาดของเทคโนโลยีคลาวด์มีศักยภาพในการปฏิวัติแนวปฏิบัติด้านความปลอดภัยสำหรับธุรกิจที่ต้องรับมือกับภัยคุกคามในปัจจุบัน ด้วยการนำเทคโนโลยีคลาวด์มาใช้เพิ่มมากขึ้น โซลูชันความปลอดภัยในตัวบนแพลตฟอร์มคลาวด์จึงมีความสำคัญอย่างยิ่งในการจัดการกับภัยคุกคามที่เกิดขึ้นใหม่สำหรับองค์กรต่างๆ ตัวอย่างเช่น รายงาน Google Cybersecurity Action Team Threat Horizons ล่าสุดเผยให้เห็นว่า 86% ของอินสแตนซ์คลาวด์ที่ถูกบุกรุกนั้นถูกนำไปใช้ประโยชน์ในการขุดเหรียญคริปโต VMTD เป็นหนึ่งในมาตรการที่เราใช้เพื่อปกป้องลูกค้า Google Cloud Platform ของเราจากการโจมตีที่พัฒนาไปเรื่อยๆ เช่น การขุดเหรียญ, การดึงข้อมูลออกภายนอก (data exfiltration) และแรนซัมแวร์
กลยุทธ์นวัตกรรมของ Google ด้วยการตรวจจับภัยคุกคาม VM แบบไม่ใช้เอเจนต์
ในขอบเขตของความปลอดภัยบนปลายทาง (endpoint) แบบดั้งเดิม แนวปฏิบัติทั่วไปคือการติดตั้งเอเจนต์ซอฟต์แวร์ภายในเวอร์ชวลแมชชีนของเกสต์ เพื่อรวบรวมสัญญาณและข้อมูลการตรวจวัดระยะไกล (telemetry) สำหรับการตรวจจับภัยคุกคามแบบเรียลไทม์ อย่างไรก็ตาม เทคโนโลยีคลาวด์มอบโอกาสในการคิดค้นโมเดลที่มีอยู่เหล่านี้ขึ้นมาใหม่ ด้วย Compute Engine เป้าหมายของเราคือการสำรวจความเป็นไปได้ในการรวบรวมสัญญาณเพื่อช่วยในการตรวจจับภัยคุกคามโดยไม่ต้องกำหนดให้ลูกค้าเรียกใช้ซอฟต์แวร์เพิ่มเติม การหลีกเลี่ยงความจำเป็นในการมีเอเจนต์ภายในอินสแตนซ์ของตนเองจะช่วยลดผลกระทบต่อประสิทธิภาพการทำงาน ลดภาระการดำเนินงานในการปรับใช้และจัดการเอเจนต์ รวมถึงลดช่องทางในการโจมตีสำหรับผู้ไม่ประสงค์ดีที่อาจเกิดขึ้น
จากการสำรวจของเรา Google ค้นพบว่าเราสามารถใช้ประโยชน์จากไฮเปอร์ไวเซอร์ (hypervisor) ซึ่งเป็นซอฟต์แวร์ที่ทำงานอยู่ด้านล่างและประสานงานเวอร์ชวลแมชชีนของลูกค้า เพื่อรวมเอาความสามารถในการตรวจจับภัยคุกคามที่มีประสิทธิภาพสูงและยากต่อการแก้ไขดัดแปลงเข้ามาใช้งาน
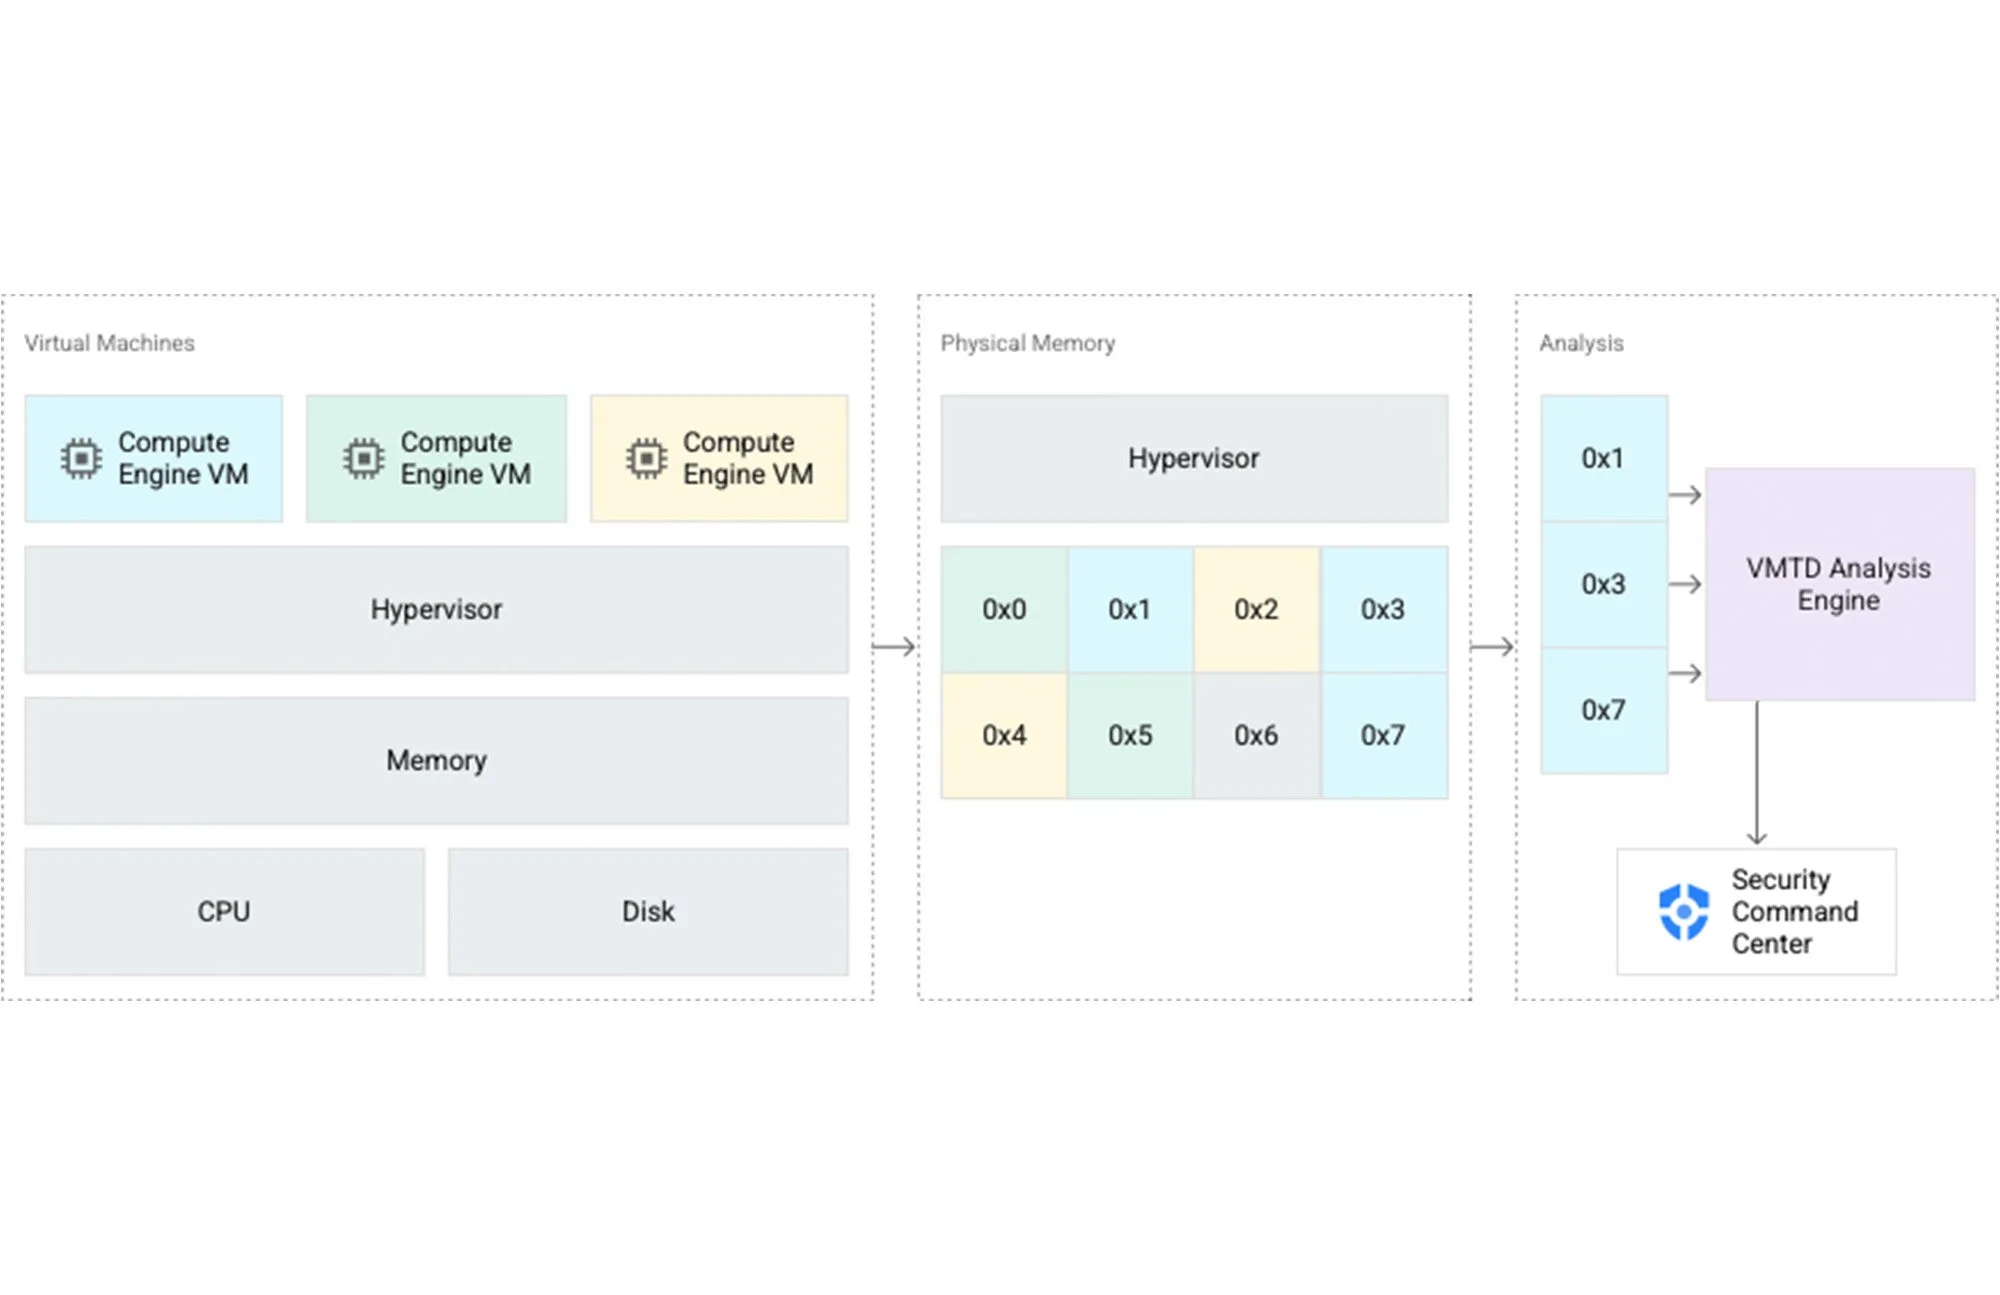
ภาพแสดงเส้นทางข้อมูลสำหรับ Virtual Machine Threat Detection
เริ่มต้นใช้งาน Virtual Machine Threat Detection (VMTD)
ค้นพบศักยภาพอันน่าทึ่งของ VMTD และความสามารถในการตรวจจับการโจมตีเพื่อขุดเหรียญคริปโต หากต้องการเริ่มใช้งาน VMTD เพียงไปที่หน้าการตั้งค่า (Settings) ใน Security Command Center และเลือก "MANAGE SETTINGS" ภายใต้ Virtual Machine Threat Detection จากจุดนั้น คุณสามารถปรับแต่งขอบเขตของ VMTD ให้เหมาะกับความต้องการของคุณได้ และเพื่อทดสอบประสิทธิภาพในสภาพแวดล้อมของคุณ ลองดาวน์โหลดและรันไฟล์ไบนารีทดสอบนี้ที่จำลองกิจกรรมการขุดเหรียญคริปโต
การสร้างความมั่นใจให้กับลูกค้า
การสร้างความไว้วางใจให้กับผู้ใช้ของเราใน Google Cloud เป็นสิ่งสำคัญที่สุดสำหรับเรา เรามุ่งมั่นที่จะใช้มาตรการต่างๆ เพื่อรับประกันว่า VMTD จะตรวจสอบเวิร์กโหลดเพื่อค้นหาภัยคุกคามที่อาจเกิดขึ้นอย่างถี่ถ้วน ในขณะเดียวกันก็รักษาและรักษาความไว้วางใจเอาไว้
ประการแรก VMTD พร้อมให้บริการในฐานะบริการแบบแจ้งความประสงค์เข้าร่วม (opt-in) สำหรับลูกค้า Security Command Center Premium ของเรา
นอกจากนี้ ไม่เพียงแต่ Confidential Computing จะเข้ารหัสสำหรับหน่วยความจำในขณะที่ย้ายจาก CPU ไปยัง RAM เท่านั้น แต่เรายังไม่เคยประมวลผลหน่วยความจำใน VMTD จากโหนดที่เป็นความลับ (Confidential nodes) อีกด้วย
การตรวจจับภัยคุกคามขั้นสูงด้วย SCC Premium
VMTD ผสานรวมเข้ากับ Security Command Center Premium ได้อย่างราบรื่น โดยมอบระบบการป้องกันที่ครอบคลุม เมื่อรวมกับความสามารถในการตรวจจับภัยคุกคามอันทรงพลังของ Event Threat Detection และ Container Threat Detection ทั้งสามเลเยอร์นี้จะให้การปกป้องแบบองค์รวมและแข็งแกร่งสำหรับเวิร์กโหลดที่ทำงานบน Google Cloud
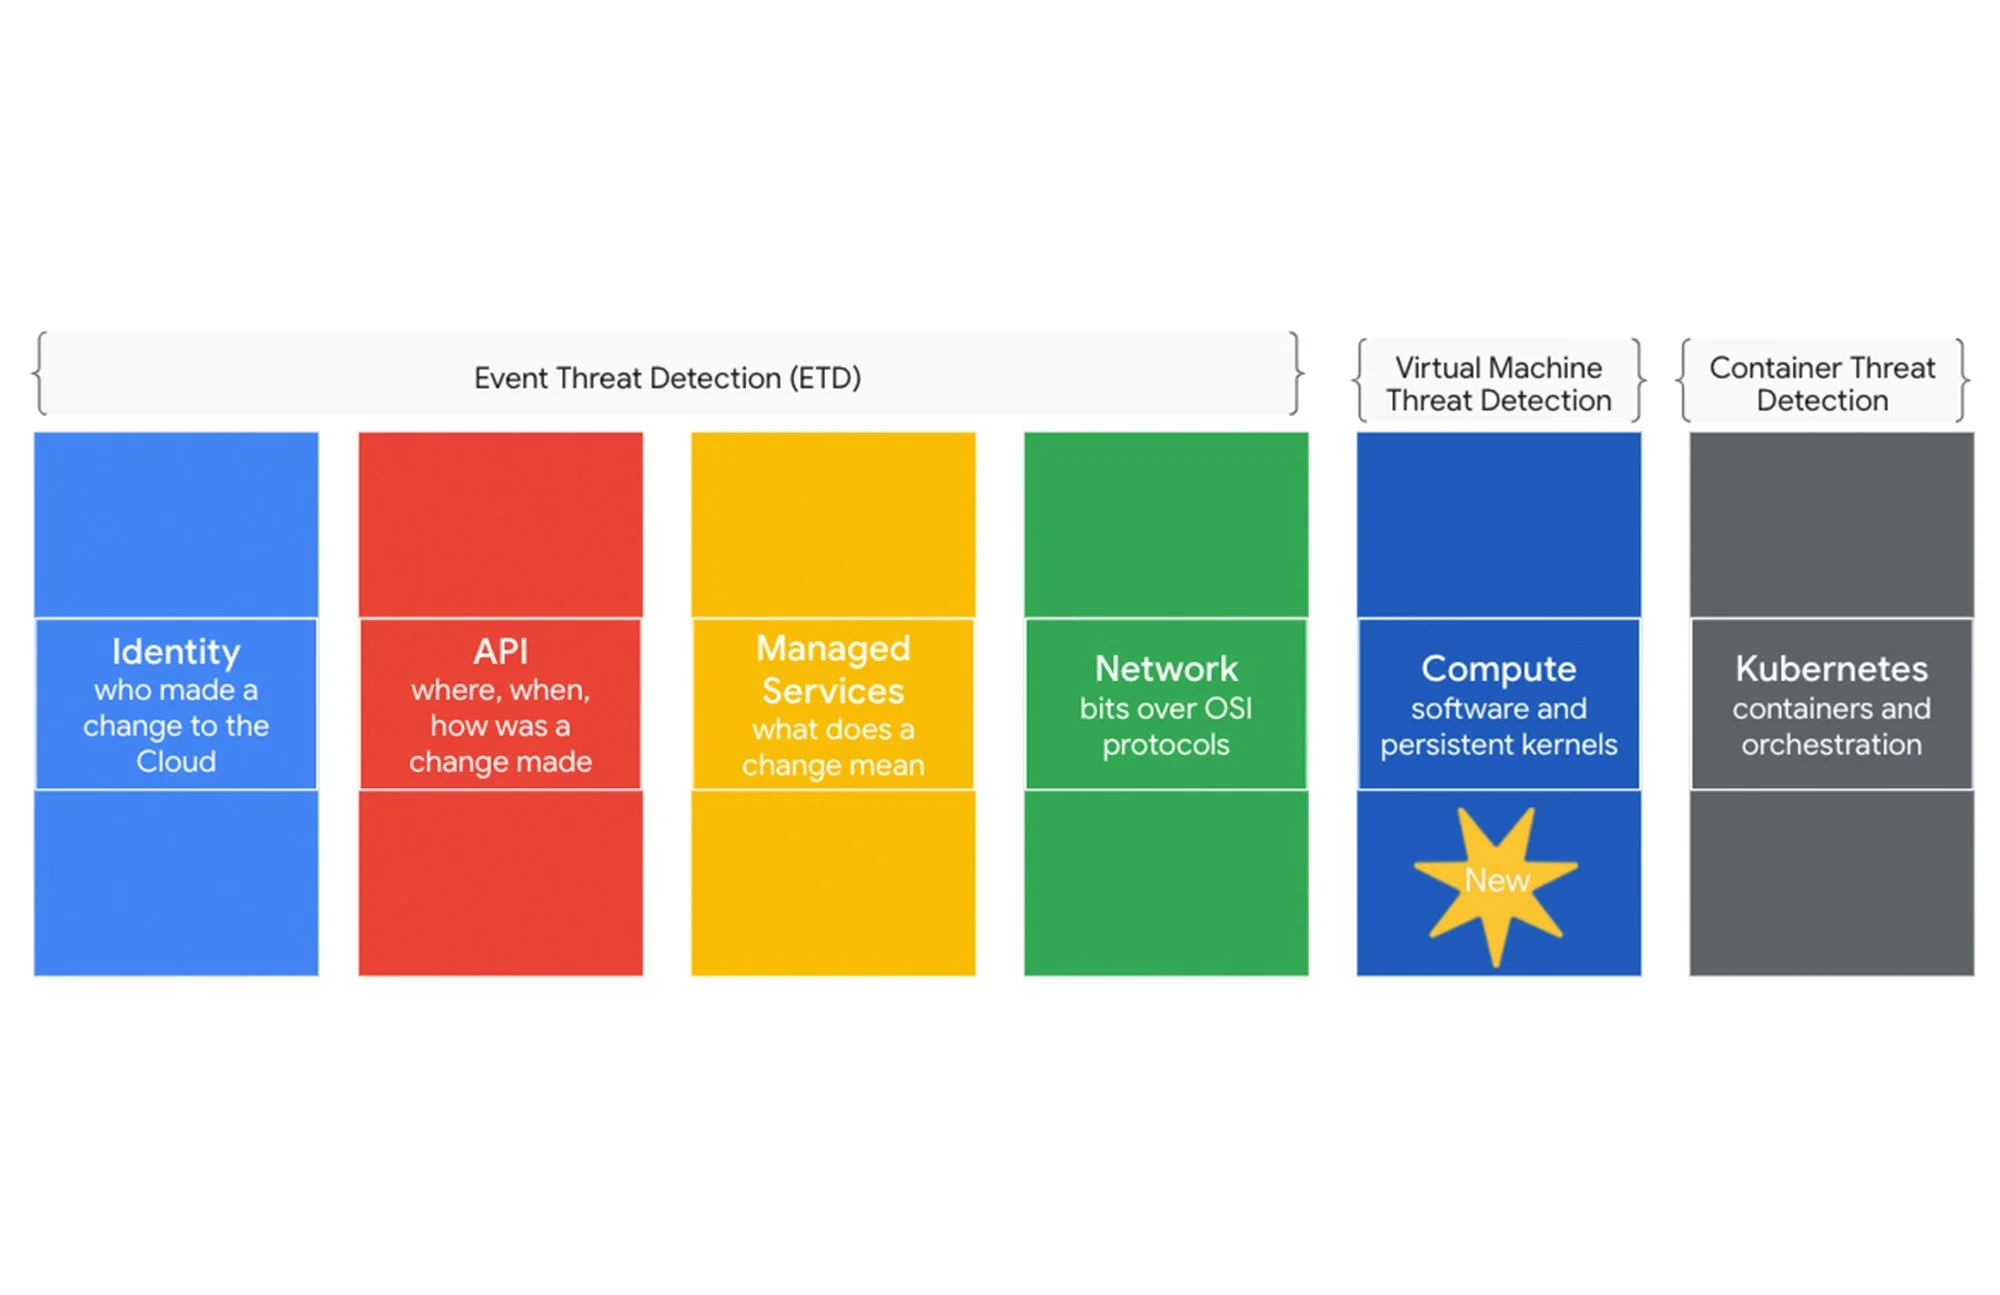
กลไกการป้องกันที่ได้รับการปรับปรุงใน Security Command Center
นอกเหนือจากความสามารถในการตรวจจับภัยคุกคามที่แข็งแกร่งแล้ว Security Command Center เวอร์ชันพรีเมียมยังทำหน้าที่เป็นแพลตฟอร์มการจัดการความปลอดภัยและความเสี่ยงที่ครอบคลุมซึ่งออกแบบมาสำหรับ Google Cloud โดยเฉพาะ โดยนำเสนอบริการในตัวที่หลากหลายซึ่งช่วยให้คุณมองเห็นสินทรัพย์คลาวด์ของคุณได้อย่างสมบูรณ์ ระบุการกำหนดค่าที่ไม่ถูกต้องและช่องโหว่ในทรัพยากรของคุณได้อย่างง่ายดาย และรักษาการปฏิบัติตามมาตรฐานและเกณฑ์มาตรฐานอุตสาหกรรมได้อย่างราบรื่น
หากต้องการปลดล็อกศักยภาพของฟีเจอร์ระดับพรีเมียมของ Security Command Center อย่างเต็มที่ เพียงติดต่อทีมงาน Google Cloud โดยเฉพาะของเราเพื่อรับคำปรึกษาฟรี ติดต่อทีมงานของเรา
สำหรับข้อมูลเชิงลึกเพิ่มเติมเกี่ยวกับความสามารถใหม่ที่น่าตื่นเต้นเหล่านี้ใน SCC เราขอแนะนำให้คุณชมวิดีโอแนะนำการใช้งาน
เริ่มต้นด้วยการพูดคุย 30 นาที
ปรึกษาขอบเขตงานฟรี 30 นาที
ผู้ที่คุยสายกับคุณคือวิศวกร ไม่ใช่ตัวแทนฝ่ายขาย
ตอบกลับเฉลี่ย: ต่ำกว่า 4 ชั่วโมง ในวันทำการ